Un smartwatch colectează peste 20 de tipuri de date personale sensibile, inclusiv ritm cardiac, SpO2, locație GPS și trasee. Conform GDPR (Art. 9), aceste date de sănătate necesită consimțământul tău explicit pentru a fi colectate și procesate, oferindu-ți control total asupra informațiilor tale biometrice.
Ceasul tău inteligent este mai mult decât un accesoriu: este un colector de date avansat, purtat direct pe piele. De la bătăile inimii la locația exactă a alergării de dimineață, aceste informații sunt extrem de personale. Înțelegerea modului în care Regulamentul General privind Protecția Datelor (GDPR) se aplică acestor dispozitive este esențială pentru a-ți păstra confidențialitatea în siguranță în 2026.
Ce date personale colectează un smartwatch în 2026?
Lista datelor colectate de un ceas inteligent modern este vastă și depășește cu mult simpla numărare a pașilor. Aceste date pot fi grupate în câteva categorii principale, fiecare cu propriile implicații pentru viața ta privată.
Date Biometrice și de Sănătate (Date Speciale Art. 9 GDPR)
- Ritm cardiac (Puls): Măsurare continuă (24/7) sau la intervale regulate.
- Nivelul de oxigen din sânge (SpO2): Monitorizare automată în timpul somnului sau la cerere.
- Electrocardiogramă (ECG): Generarea unui grafic al activității electrice a inimii, disponibilă pe modele avansate precum iQuality StarBurstET cu EKG.
- Tensiune arterială: Estimări bazate pe senzori fotopletismografici (PPG).
- Temperatura pielii: Monitorizare constantă pentru detectarea tendințelor.
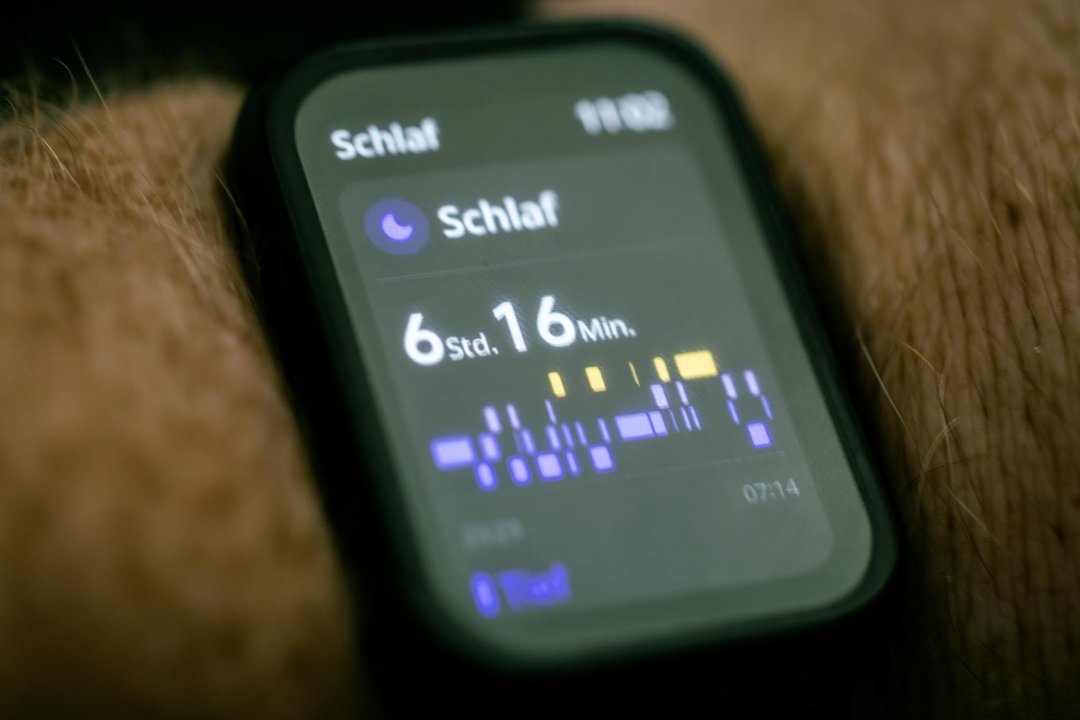
- Monitorizarea somnului: Analiza detaliată a fazelor de somn (ușor, profund, REM) și a trezirilor.
- Nivel de stres: Calculat pe baza variabilității ritmului cardiac (HRV).
- Monitorizare glicemie: Modele de ultimă generație, cum ar fi iQuality FunEdge PRO cu glucometru, oferă estimări non-invazive.
Date de Activitate și Performanță
- Pași, distanță și etaje urcate: Metrici de bază pentru activitatea zilnică.
- Calorii arse: Estimări bazate pe profilul tău (vârstă, greutate) și nivelul de efort.
- Antrenamente specifice: Date detaliate despre alergare, înot, ciclism etc., inclusiv ritm, viteză și durată. Un ceas robust ca iQuality Military Edition 2 excelează la acest capitol.
- VO2 Max: O estimare a capacității maxime de consum de oxigen a corpului tău.
Date de Localizare și Mediu
- Coordonate GPS: Înregistrarea exactă a traseului în timpul activităților în aer liber.
- Geolocalizare: Poziționare aproximativă prin rețele Wi-Fi sau Bluetooth când GPS-ul nu este activ.
- Altitudine: Măsurată de altimetrul barometric.
Cum protejează GDPR datele tale de sănătate?
GDPR recunoaște sensibilitatea extremă a datelor de sănătate. Articolul 9 al regulamentului le clasifică drept „categorii speciale de date cu caracter personal”. Prelucrarea acestora este, în principiu, interzisă. Există însă excepții clare, iar cea mai relevantă pentru utilizatorii de smartwatch este obținerea „consimțământului explicit” al persoanei vizate.
Acest lucru înseamnă că, la configurarea unui smartwatch nou, aplicația aferentă trebuie să îți solicite în mod clar și separat permisiunea pentru fiecare tip de dată sensibilă pe care dorește să o colecteze. Un simplu check-box cu „Sunt de acord cu Termenii și Condițiile” nu este suficient. Trebuie să fii informat exact ce date sunt colectate, în ce scop și pentru cât timp.
Mai mult, GDPR îți conferă drepturi puternice:
- Dreptul la acces: Poți solicita producătorului o copie a tuturor datelor personale pe care le deține despre tine.
- Dreptul la rectificare: Poți corecta datele incorecte.
- Dreptul la ștergere („dreptul de a fi uitat”): Poți cere ștergerea completă a datelor tale personale.
- Dreptul la portabilitatea datelor: Poți solicita transferul datelor tale într-un format structurat către un alt serviciu.
- Dreptul de a retrage consimțământul: Poți anula oricând permisiunea acordată, la fel de simplu cum ai acordat-o.
Unde sunt stocate datele de pe smartwatch și cine are acces la ele?
Datele colectate de ceasul tău inteligent nu rămân doar pe dispozitiv. Ele urmează un traseu specific, care implică sincronizarea cu telefonul și, de cele mai multe ori, stocarea în cloud-ul producătorului (de exemplu, serverele Apple, Google, Samsung, Garmin sau ale brandului iQuality).
Stocarea în cloud permite analiza datelor pe termen lung și accesarea lor de pe mai multe dispozitive. Producătorul este responsabil, conform GDPR, să asigure securitatea acestor date prin măsuri tehnice și organizatorice adecvate, cum ar fi:
- Criptarea: Atât în tranzit (între ceas, telefon și server), cât și în repaus (pe serverele de stocare).
- Pseudonimizarea: Înlocuirea identificatorilor direcți (nume, email) cu un cod generat aleatoriu, pentru a reduce riscul în caz de breșă de securitate.
- Controlul accesului: Doar personalul autorizat al producătorului ar trebui să aibă acces la date, și doar în scopuri legitime (ex: depanare tehnică, cu acordul tău).
Atenție sporită trebuie acordată aplicațiilor terțe pe care le conectezi la platforma de sănătate (ex: aplicații de nutriție, de fitness social). Atunci când acorzi acces unei astfel de aplicații, datele tale sunt partajate și intră sub politica de confidențialitate a respectivului dezvoltator, care s-ar putea să nu fie la fel de strictă. Verifică mereu ce permisiuni acorzi și cui. Un ceas versatil precum iQuality® NeoGT Black permite o gestionare granulară a acestor permisiuni direct din aplicația dedicată.
Cum îți poți gestiona și șterge datele personale de pe smartwatch?
Controlul asupra datelor tale este un drept fundamental garantat de GDPR. Producătorii sunt obligați să ofere mecanisme simple și accesibile pentru exercitarea acestui drept. În general, pașii sunt similari pentru majoritatea brandurilor:
- Accesează aplicația companion: Deschide aplicația de pe smartphone-ul tău, asociată cu ceasul (ex: iQuality, Wear OS, Samsung Health, Garmin Connect).
- Navighează la Setări sau Profil: Caută o secțiune dedicată confidențialității, datelor sau securității contului.
- Verifică permisiunile: Revizuiește exact ce tipuri de date (puls, GPS, somn) ai permis aplicației să colecteze. Poți revoca individual aceste permisiuni.
- Descarcă o copie a datelor: Majoritatea platformelor oferă o opțiune de „Export” sau „Descărcare date” pentru a-ți exercita dreptul la portabilitate.
- Solicită ștergerea datelor: Ar trebui să existe o opțiune clară pentru „Ștergere cont” sau „Resetare date”. Aceasta va elimina datele tale de pe serverele producătorului. Reține că această acțiune este de obicei ireversibilă.
Înainte de a vinde sau a oferi cadou un smartwatch, este crucial să efectuezi o resetare la setările din fabrică direct de pe ceas și să ștergi contul asociat din aplicație pentru a te asigura că noul utilizator nu va avea acces la nicio informație personală.
Comparație Smartwatch-uri: Nivelul de colectare date (Exemple 2026)
Nu toate ceasurile inteligente sunt create egal în ceea ce privește colectarea de date. Iată o comparație a nivelului de intruziune în viața privată, bazată pe tipologia dispozitivului.
| Model (Exemplu) | Tipuri de Date Colectate Predominant | Nivel de Intruziune | Preț Estimativ (RON) |
|---|---|---|---|
| Brățară Fitness de bază | Pași, somn (simplificat), puls (la cerere), notificări | Scăzut | 150 - 300 RON |
| iQuality® LUNARA Golden | Puls (24/7), SpO2, somn (detaliat), stres, apelare Bluetooth, notificări | Mediu | 400 - 600 RON |
| iQuality StarBurstET | Toate cele de mai sus + ECG, Tensiune, Glicemie (estimare), GPS, Temperatură | Ridicat | 600 - 900 RON |
| iQuality® qDroid (SIM 4G) | Toate cele de mai sus + locație celulară, istoric apeluri/SMS, utilizare aplicații, cameră foto | Foarte Ridicat | 900 - 1.500 RON |
Când NU este indicat să partajezi toate datele de sănătate?
Deși monitorizarea sănătății aduce beneficii incontestabile, există scenarii în care prudența este cea mai bună abordare. A-ți păstra controlul asupra datelor personale înseamnă și a ști când să limitezi partajarea acestora.
Evită să acorzi acces la datele tale de sănătate în următoarele situații:
- Aplicații noi sau neverificate: Nu conecta contul tău de sănătate la aplicații sau servicii care nu au o politică de confidențialitate clară și transparentă, conformă cu GDPR.
- Competiții sau provocări online: Participarea la concursuri care cer acces la datele tale de activitate poate expune tipare de comportament (când ești acasă, când ești plecat) unor entități necunoscute.
- Oferte „gratuite” în schimbul datelor: Fii sceptic față de serviciile care îți oferă beneficii substanțiale în schimbul accesului la istoricul tău de sănătate. Adesea, produsul ești chiar tu.
- Discuții cu asiguratorii: Deși în România practica nu este încă răspândită, în alte țări, datele de pe smartwatch pot influența primele de asigurare de viață sau de sănătate. Nu partaja aceste date cu un asigurator decât dacă înțelegi pe deplin consecințele.
Mini-glosar GDPR pentru utilizatorii de smartwatch-uri
- GDPR
- Regulamentul (UE) 679/2016 privind protecția persoanelor fizice în ceea ce privește prelucrarea datelor cu caracter personal și privind libera circulație a acestor date.
- Date cu caracter personal
- Orice informație care poate duce la identificarea unei persoane fizice, de la nume la o adresă IP sau datele biometrice.
- Date speciale (Art. 9)
- O categorie de date sensibile care include datele privind sănătatea, originea rasială, opiniile politice etc. Prelucrarea lor este strict reglementată.
- Prelucrare
- Orice operațiune efectuată asupra datelor, cum ar fi colectarea, stocarea, analiza, modificarea sau ștergerea.
- Consimțământ explicit
- O acțiune afirmativă, liberă, specifică și informată prin care utilizatorul este de acord cu prelucrarea datelor sale personale sensibile.
- Pseudonimizare
- O tehnică de securitate prin care datele nu mai pot fi atribuite unei anumite persoane fără utilizarea unor informații suplimentare, păstrate separat.
Verdict final: Merită să folosești un smartwatch în era GDPR?
Da, cu condiția să fii un utilizator informat și proactiv. Un smartwatch este un instrument puternic pentru îmbunătățirea stării de bine, oferind o perspectivă fără precedent asupra sănătății și formei tale fizice. Colecții diverse, de la ceasuri pentru bărbați la modele elegante de damă, fac această tehnologie accesibilă oricui.
GDPR nu a fost creat pentru a opri tehnologia, ci pentru a o face mai responsabilă. Regulamentul te pune pe tine, utilizatorul, în scaunul șoferului. Ai instrumentele legale pentru a cere transparență, securitate și control. Atâta timp cât alegi producători de încredere, citești politicile de confidențialitate și ești conștient de permisiunile pe care le acorzi, beneficiile unui smartwatch depășesc cu mult riscurile. Cheia este să nu fii un participant pasiv, ci un administrator activ al propriei tale vieți digitale.
Intrebari frecvente
Pot refuza colectarea datelor de către smartwatch?
Da. Conform GDPR, consimțământul pentru colectarea datelor de sănătate trebuie să fie explicit. Poți refuza la configurarea inițială sau poți retrage consimțământul ulterior, oricând, din setările aplicației. Totuși, refuzul anumitor colectări de date poate limita sau dezactiva funcționalități cheie ale ceasului, cum ar fi monitorizarea pulsului sau a somnului.
Sunt datele mele de pe ceas vândute companiilor de publicitate?
Producătorii reputați, care respectă GDPR, afirmă în politicile lor de confidențialitate că nu vând datele personale de sănătate către terți pentru scopuri publicitare. Riscul apare la conectarea cu aplicații terțe, mai puțin cunoscute, care pot avea politici diferite. Este esențial să verifici permisiunile acordate fiecărei aplicații conectate.
Ce se întâmplă cu datele mele dacă vând ceasul?
Datele tale nu sunt stocate exclusiv pe ceas, ci în contul tău online. Înainte de a vinde dispozitivul, este crucial să efectuezi o resetare la setările din fabrică de pe ceas. Apoi, ideal ar fi să ștergi și contul asociat din aplicația producătorului pentru a elimina complet istoricul tău de pe serverele acestuia.
Poate fi folosit ECG-ul de pe smartwatch ca diagnostic medical oficial?
Nu. Funcțiile precum ECG, tensiune arterială sau glicemie de pe smartwatch-uri sunt destinate exclusiv informării generale și monitorizării stării de bine. Ele nu sunt dispozitive medicale certificate și nu pot înlocui un diagnostic sau o consultație la un medic specialist. Orice valoare anormală trebuie verificată printr-o metodă medicală tradițională.
Sunt ceasurile inteligente mai ieftine mai puțin sigure din perspectiva GDPR?
Nu neapărat. Respectarea GDPR este o obligație legală pentru orice companie care vinde produse în UE, indiferent de preț. Totuși, brandurile consacrate tind să aibă echipe juridice și de securitate mai mari, investind mai mult în transparență. La orice ceas, verifică dacă producătorul oferă o politică de confidențialitate clară și opțiuni facile pentru gestionarea datelor tale.
Ce înseamnă criptare end-to-end pentru datele de pe smartwatch?
Criptarea end-to-end (de la un capăt la altul) este cel mai înalt standard de securitate. Înseamnă că datele tale sunt codificate pe ceas și pot fi decodificate doar de dispozitivul tău (telefonul), folosind o cheie unică. Nici măcar producătorul nu poate accesa conținutul datelor tale pe serverele sale. Nu toate brandurile oferă acest nivel de protecție, dar este un indicator puternic de securitate.